
FXの自動売買(EA)を24時間動かすために使われていたクラウドサービス「お名前.comデスクトップクラウド」で、2026年10月、身に覚えのない取引が相次いで報告されました。取引口座から無断で売買が行われ、資金が失われていたことに気づいた利用者からの問い合わせが、調査のきっかけになったと運営元のGMOインターネットグループは説明しています。
なぜ、自分のパソコンではなく外部のクラウド上に置かれていた口座情報が狙われたのか。そして、発覚までになぜ時間がかかったのか。GMOは公式発表や11月2日の記者会見を通じて、侵入の経緯と補償の方針を説明しています。今回の件は、GMOという一社だけの問題にとどまらず、証券業界でもログイン時の認証方式を見直す動きにつながっています。
本記事では、2026年11月11日時点で公表されている事実を整理し、業界各社がどのようなセキュリティ対策を進めているのかを見ていきます。
※本記事は2026年11月11日時点の情報にもとづいています。最新の状況は、GMOインターネットグループの公式発表や、利用している各社の公式情報でご確認ください。
これまでの経緯を整理する
発覚までにあったこと
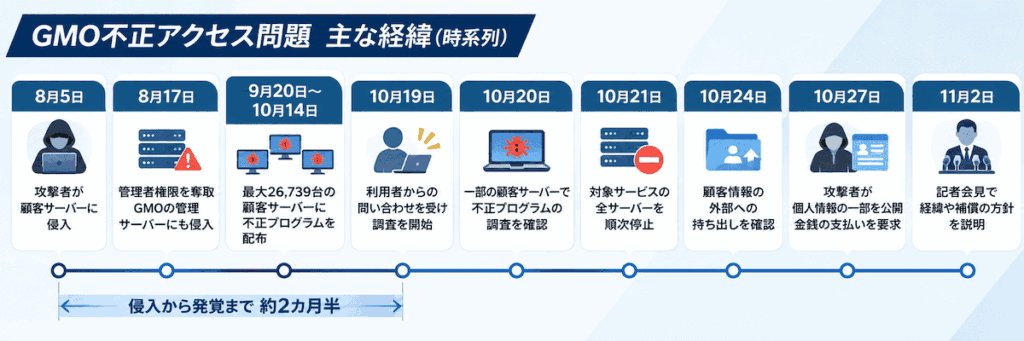
GMOインターネットグループの公式発表によると、10月19日に利用者からの問い合わせを受けて調査を始め、20日に一部の顧客サーバーで不正なプログラムの設置を確認しました。21日には対象サービスの全サーバーを順次停止し、24日には顧客情報が外部に持ち出されたことを確認したと発表しています。
11月2日の記者会見では、これに先立つ侵入の経緯も説明されました。攻撃者が最初に顧客のサーバーへ侵入したのは8月5日。8月17日には管理者権限を持つアカウントが奪われてGMO側の管理サーバーにも侵入され、9月20日から10月14日にかけて、対象になりうる最大26,739台の顧客サーバーに不正なプログラムが配布されたと説明されています。この26,739件は、影響を受けた可能性のあるサーバーの数であり、実際に被害が確認された件数ではないと同社は説明しています。
発覚のきっかけは社内の監視ではなく利用者からの問い合わせで、最初の侵入からおよそ2カ月半が経ったころのことです。なお、最初にどこから侵入されたのか(侵入経路)は、2026年11月時点でまだ公表されていません。
10月27日には、攻撃者とみられる人物が顧客の個人情報の一部を公開し、金銭の支払いに応じなければ情報公開を続けると通告されたことが公式に説明されています。GMOは支払いを拒否する方針を明らかにし、犯人の特定につながる情報を提供した人に懸賞金(総額上限100万ドル)を支払う制度を設けました。11月10日時点で、880件を超える情報提供があったと公表されています。
記者会見で明らかになったこと
11月2日の記者会見では、対応の遅れにつながった事情も説明されました。グループ内のセキュリティ会社が、2024年4月の時点でサービスの弱点をすでに指摘していたというものです。当時は指摘を受けて緊急のメンテナンスを行ったものの、優先順位付けや検証が十分でなく、その後の再点検も行われていなかったと説明されています。報告は事業側の責任者までは届いていたものの、経営トップには伝わっていなかったことも明らかにされました。ただし、2024年に指摘された弱点が今回の侵入経路と同じものだったかどうかは、会見では明らかにされていません。
同時期に、グループ内の別会社でも、認証サービスの設定ミスによって情報が閲覧可能な状態であったことや、決済代行サービスでの不正行為による情報漏えいが、それぞれ別に公表されています。いずれも原因となったサービスが異なり、今回のFX自動売買クラウドサービスの不正アクセスとは別の事案として扱われています。
今回の不正アクセスに伴う補償については、10月24日の発表で、不正アクセスが原因と認められた取引の損失の補償と、対象となる利用者全員への一律5,000円の見舞金が示されました。27日には、公開された個人情報に自分の情報が含まれていた利用者向けに、情報の区分に応じた「特別お見舞金」(基本的な情報1万円、取引口座のID・パスワードなど金融・認証に関する情報1万5,000円、プライバシー性の高い情報2万5,000円。複数区分が該当する場合は合算し、上限300万円)を支払う方針も発表されています。
攻撃者からは5,000万ドル(日本円でおよそ80億円)の支払いが要求されていますが、GMOはこれに応じない方針です。11月2日には、今回の件を受けて役員4人の報酬を3カ月間減額することもあわせて発表されました。サービスを提供する「お名前.com」によると、この一律5,000円の見舞金は契約(VPS)1件あたりの金額で、複数契約がある利用者は契約数に応じて加算されます。申込の受付は11月4日に始まり、11月30日が期限だとされています(支払いは口座振込、手続き完了から2~3営業日後の予定)。
編集部の周囲でも、今回の件をきっかけに、利用している証券会社・FX会社から認証設定の見直しや注意喚起の案内を受け取ったという声が多く聞かれました。二要素認証を新たに導入した、ログイン方法をパスキーに切り替えたといった対応も目立ちます。
なぜ起きたのか、クラウドサービスとFX自動売買の関係
仮想のパソコンに認証情報を置く運用
被害を受けた「お名前.comデスクトップクラウド」は、インターネット上に用意された仮想のパソコン(VPS)を貸し出すサービスです。FXの自動売買プログラム(EA)を24時間動かすため、自分のパソコンの代わりにこうしたクラウド上の仮想PCを使う利用者が一定数います。自分のパソコンを常に起動しておく必要がなく、電気代や故障のリスクを抑えられる点が利点とされています。
EAを使った自動売買を続けるには、一般に、VPS上の取引ソフト(MT4・MT5など)で取引口座にログインした状態を保っておく必要があります。環境によっては、そのための認証情報がVPS内に残ることになります。今回の問題は、FX会社自体のシステムが破られたのではなく、こうした外部のクラウドサービス側が攻撃を受け、そこに残っていた認証情報が悪用されたとみられる点にあります。
攻撃者は、要求に応じなければ「ランサム(身代金)ウェア攻撃を実行する」とも通告していました。ランサムウェアは、ファイルを暗号化して使えなくし、元に戻すことと引き換えに金銭を要求する不正プログラムです。ただし、GMOが10月28日時点で解析した端末では、ランサムウェアの感染やその痕跡は確認されていないと公式に説明されています。実際に攻撃が実行されたのか、予告にとどまったのかは、2026年11月11日時点では確定していません。
利用者が今からできること
外部のサービスへログイン情報を預ける仕組みは他にもあります。たとえば、複数の金融機関の残高をまとめて表示する家計簿アプリの一部です。ただし、こうしたアプリの多くは、金融機関が提供するAPI(データ連携の窓口)を通じて情報を取得する方式を採用しており、IDやパスワードそのものを外部に渡さない仕組みが主流になっています。VPS上でEAを動かす場合とは、認証情報の扱われ方が異なる点には注意が必要です。
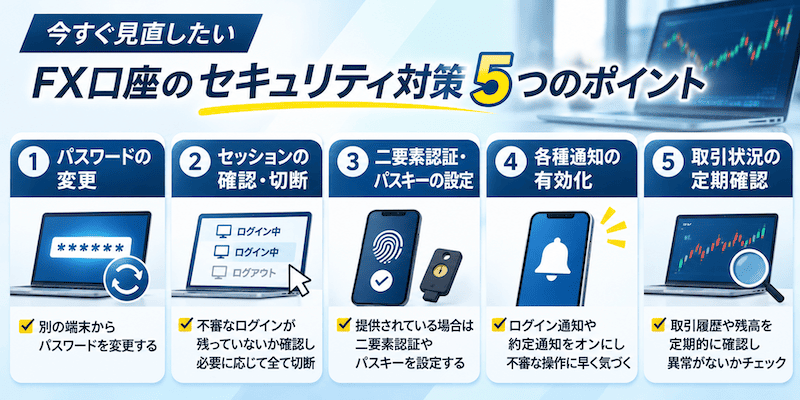
今回の件を機に見直しておきたいのは、まず【取引口座のパスワード】です。この変更は、ふだん自動売買に使っていた端末ではなく、別の端末から行いましょう。あわせて、ログインしたままの状態(セッション)が残っていないか、FX会社に全セッションの切断を依頼できないかを確認します。パスワードの使い回しがあれば、この機会に解消しておくとよいでしょう。そのうえで、FX会社が二要素認証やパスキー認証を提供していれば、設定しておくことをおすすめします。また、ログイン通知や約定通知のメール・プッシュ通知をオンにしておくと、身に覚えのない操作があったときに早く気づけます。
取引履歴や残高も、ふだんから定期的に見る習慣をつけておきましょう。なお、停止したサービスの代替として、別の基盤で運用するWindowsデスクトップ環境を6カ月間無償で提供する案内も出されています。
こうした事件をきっかけに、この機に乗じて金銭や認証情報をだまし取ろうとする不審なメールや電話への注意を呼びかける案内も、サービス提供元から出されています。今回の件に便乗して『被害金を取り戻す』などとする不審な連絡には応じないよう、注意が必要です。
業界で進むセキュリティ対応
証券業界で進む認証方式の見直し
証券業界では、2025年に入り、証券口座への不正アクセス・不正取引の被害が相次ぎました。偽サイトに誘導してID・パスワードだけでなく確認コード(ワンタイムパスワード)まで入力させ、その場で正規サイトに中継してログインを成立させる「リアルタイムフィッシング」と呼ばれる手口が広がったためです。
こうした状況を受け、日本証券業協会は2025年10月15日、インターネット取引の不正アクセス防止に向けたガイドラインを改正しました。協会の会員である証券会社を主な対象に、ログインや出金など重要な操作の場面で、偽サイトでは成立しにくい「フィッシング耐性のある多要素認証(パスキーなどが例として挙げられています)」を標準とし、原則必須にする方向性を示しています。ワンタイムパスワードを一律に禁止しているわけではなく、フィッシング耐性のある認証を用意できない顧客への代替手段という位置づけです。このガイドラインは証券会社向けで、本文にFX会社・CFD会社への言及はない点にも留意が必要です。金融庁も同時期に証券会社を含む金融商品取引業者向けの監督指針の見直しを進めていましたが、FX会社がどこまで対象に含まれるかは、2026年11月時点で確認できていません。
FX会社の中にも、こうした流れとは別に、独自の判断でパスキー認証の導入を進めるところがあります。GMOクリック証券は、2026年9月8日からログイン時のパスキー認証を順次必須化しており、11月28日からはパスキーを登録した口座でID・パスワードだけによるログインができなくなる予定です(同社の公式発表による)。外為どっとコムも、2026年12月をめどに全サービスのログイン方法にパスキー認証を導入し、将来的な必須化を目指すとしています(同社の公式発表による)。各社ともログインの場面を中心に導入が進んでいますが、出金や取引まで保護の対象を広げているかどうかは会社によって異なるため、利用している会社の案内を確認しておくと安心です。
不正アクセス被害をめぐる補償の考え方
証券業界では2025年5月、日本証券業協会がSBI証券や野村證券、楽天証券など大手10社の取りまとめとして、約款の定めにかかわらず、2025年1月以降に生じた不正アクセスによる被害について一定の補償を行う方針を公表しました。この申し合わせは証券会社同士のものであり、FX会社はもともと対象に含まれていません。FX口座の不正取引に対する補償は、各FX会社がそれぞれ個別に定めています。
今回のGMOの件については先に触れたとおり、GMOが独自に、不正アクセスが原因と認められた取引損失の補償や見舞金の支払いを発表しています。証券口座の不正アクセスとFX口座の不正取引とでは、関係する業界の自主ルールが異なるため、同じ「補償」という言葉でも中身を単純に比較できない点には注意が必要です。
なお、証券口座・FX口座のいずれについても、銀行預金のように不正アクセスの被害を一律に救済する専用の法律は、日本にはありません。国民生活センターの資料によれば、証券会社が業界のガイドラインに沿った防止策を怠っていた場合などには、民法の債務不履行または不法行為にもとづく損害賠償責任を負うと考えられる、とされています。
まとめ
GMOの不正アクセス問題は、特定の一社だけの出来事ではなく、外部のクラウドサービスに口座の認証情報を置くという運用スタイル全体に関わる問題です。同時に、証券業界では、今回の件とは別の流れとして、フィッシングに強い認証方式への移行が進んでいます。FX会社の対応は会社によって差があり、制度の適用範囲も含めて、今後も公式発表を確認していく必要がありそうです。
自分が使っているFX会社や、連携している外部サービスで、どのような認証方式が使えるのか、不正アクセスがあった場合にどこまで補償されるのか。この機会に、一度確認しておきたいところです。設定の見直しにかかる時間は数分でも、いざというときの被害の大きさを左右します。


FX雑誌「外国為替」vol.19
発売:2026年8月24日(月)
定価:980円(本体891円)